给开源依赖做准入前,我会先用 OpenSSF Scorecard 跑一遍安全体检 2026-08-01 2026-08-01 技术分享 开源安全 / OpenSSF / GitHub Actions / 供应链安全 OpenSSF Scorecard 适合放在开源依赖准入和持续复扫流程里,用自动化检查先暴露维护、漏洞、分支保护、CI 和 Token 权限等高风险信号。 15 | 0
给 Agent 自动发布接 CI 时,我会先把产物包和发布密钥拆开 2026-07-31 2026-07-31 项目实战 AI 应用开发 / Agent / 自动化 / 工作流 / 工程实践 一次 AI 图文自动发布流程的工程化复盘:把生成产物、校验证据、人工确认和 CMS 发布密钥拆开,让自动化更容易复跑和追责。 7 | 0
给本地开发接 HTTPS 前,我会先把 mkcert 的信任边界写清楚 2026-07-29 2026-07-29 技术分享 开发实践 / 开源工具 / HTTPS / 前端工程 mkcert 可以让本地 HTTPS 调试更顺,但落地前要把本地 CA、证书文件、dev server 配置和私钥保护拆清楚。 12 | 0
给 Agent 工具日志做脱敏时,我会先把原始参数和观测事件分开 2026-07-28 项目实战 AI 应用开发 / Agent / 自动化 / 工作流 / 工程实践 / TypeScript 一次 Agent 工具台日志治理复盘:把原始参数、可观测事件、脱敏版本和证据留存拆开,避免调试链路泄露敏感信息。 14 | 0
给 Agent 上线前,用 OWASP LLM Top 10 做一次轻量风险盘点 2026-07-28 技术分享 AI 安全 / OWASP / LLM / AI Agent / 开发实践 OWASP GenAI Security Project 的 LLM Top 10 2025 可作为 AI Agent 上线前的最小风险清单,帮助团队把提示注入、敏感信息、工具权限和成本失控变成可执行检查项。 12 | 0
给 Electron Agent 加后台任务看门狗时,我会先把心跳和恢复计划拆开 2026-07-27 2026-07-27 项目实战 AI 应用开发 / Electron / Agent / 自动化 / 工作流 / TypeScript 一篇 Electron 桌面端 Agent 稳定性复盘:把 utility process、心跳、超时检测、恢复账本和人工复核拆成清晰边界,避免后台任务卡死后界面无感。 19 | 0
给前端 Agent 加协同编辑时,我会先把 CRDT 文档和 AI 建议账本拆开 2026-07-27 项目实战 AI 应用开发 / 前端工程 / Agent / 工作流 / TypeScript / 工程实践 一次前端 Agent 协同编辑复盘:用 CRDT 承接多人已确认内容,用建议账本承接 AI patch、人工确认、冲突复核和离线恢复。 15 | 0
把多步 API 调用交给 Agent 前,我会先用 Arazzo 写清 workflow 2026-07-27 技术分享 OpenAPI / Arazzo / API 测试 / AI Agent / 开发实践 OpenAPI Arazzo 1.1.0 可以把跨接口的业务流程写成可复跑契约,适合 API 测试、文档示例和 Agent 工具执行前的安全边界。 15 | 0
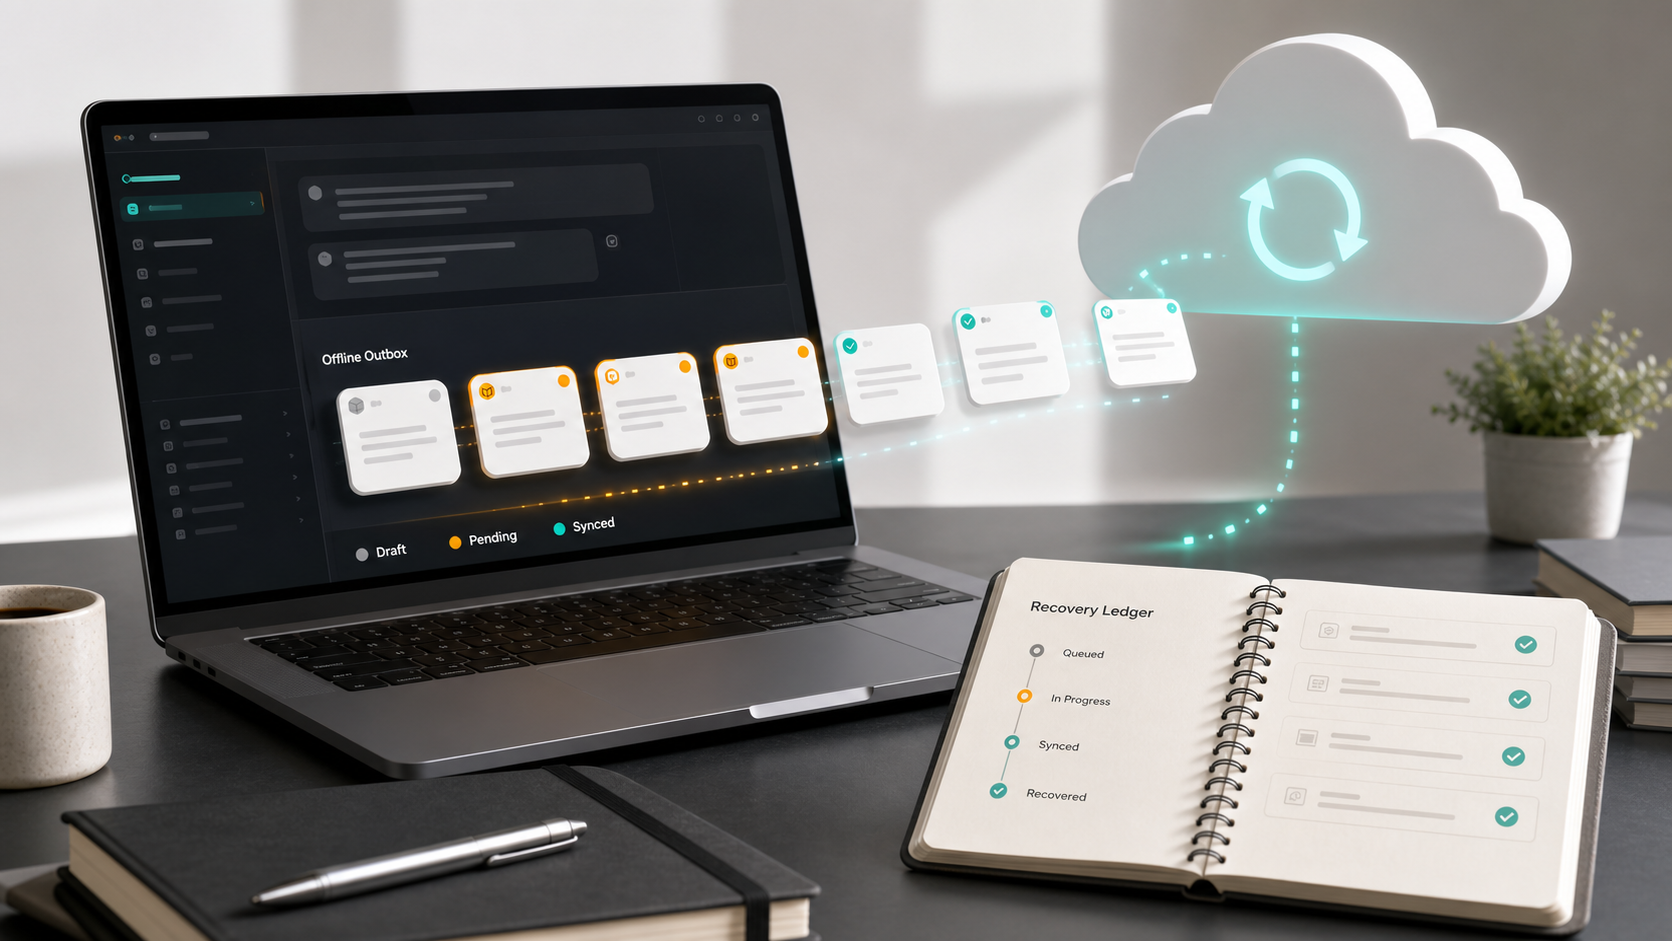
给前端 Agent 加离线 outbox 时,我会先把草稿和提交账本分开 2026-07-24 项目实战 AI 应用开发 / 前端工程 / Agent / 自动化 / 工作流 / TypeScript 一篇前端 Agent 工作台的项目复盘:把离线草稿、待提交操作、网络探测、重放 runner 和提交回执拆开,让断网后的用户动作可恢复、可追踪、可解释。 16 | 0
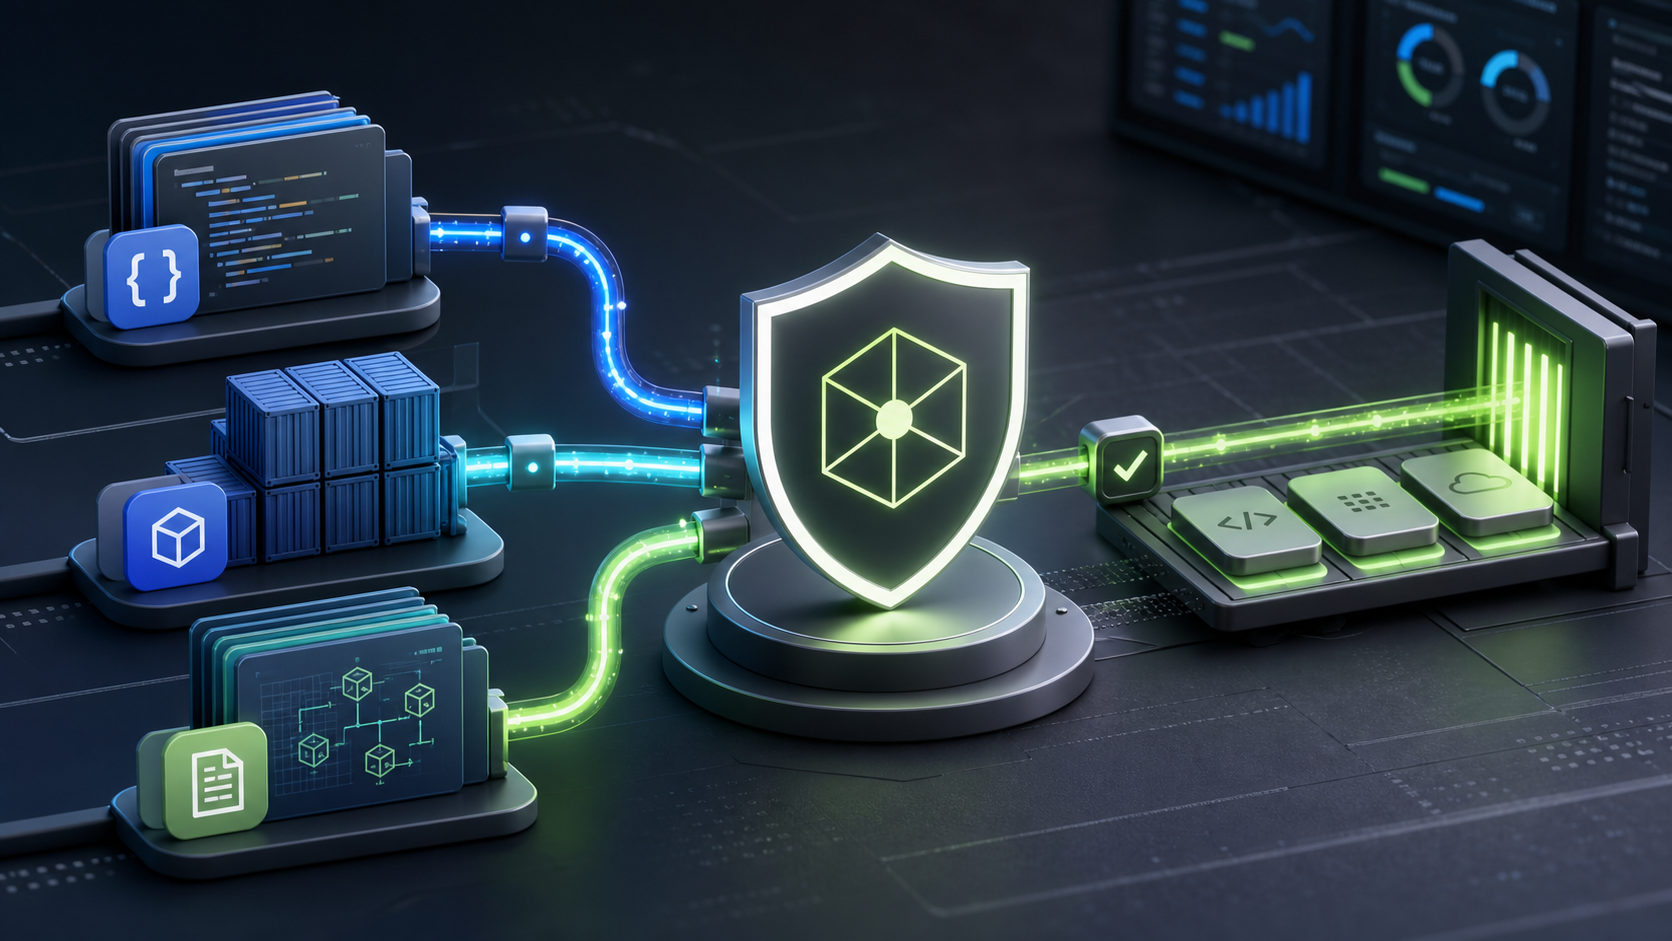
给镜像和 IaC 加安全闸时,我会先用 Trivy 把扫描结果分层 2026-07-18 开发实践 Trivy / 容器安全 / CI / SBOM / 开源工具 用 Trivy 把仓库、容器镜像和 IaC 配置放进同一条可复查的 CI 安全扫描链路。 12 | 0